DORA Compliance bewerten: Reifegrad und Umsetzungsstand systematisch messen
Wie Finanzunternehmen ihren DORA-Reifegrad transparent ermitteln und Verbesserungen gezielt steuern
Der Bericht über die Überprüfung des IKT-Risikomanagementrahmens gemäß Artikel 27 DV (EU) 2024/1774 macht eine strukturierte Bewertung der DORA Compliance erforderlich. Doch wie lassen sich DORA-Reifegrad und Umsetzungsstand nachvollziehbar messen, dokumentieren und über mehrere Jahre vergleichen? Dieser Beitrag zeigt einen praxisorientierten Ansatz, mit dem Finanzunternehmen ihre DORA Compliance bewerten, Handlungsbedarf erkennen und Verbesserungen des IKT-Risikomanagementrahmens gezielt steuern können.
von Matthias Kurfels, Manager
Banken, Versicherungen und Kapitalverwaltungsgesellschaften haben die Anforderungen des Digital Operational Resilience Act (DORA) spätestens im Verlauf des Jahres 2025 umgesetzt und zu Jahresbeginn 2026 den ersten Jahresbericht über die Überprüfung des IKT-Risikomanagementrahmens gemäß Artikel 27 DV (EU) 2024/1774 erstellt. Eine der verpflichtend heranzuziehenden Informationsquellen für den Bericht sind die in Absatz 2 lit. l) Ziffer ii. erwähnten „Ergebnisse der Compliance-Bewertungen“. Das setzt voraus, dass das Finanzunternehmen seine DORA-Compliance bewerten kann und bewertet hat. Wie kann ein solches System sinnvoll ausgestaltet werden, um nicht nur aus formaler Sicht, sondern vor allem aus betriebswirtschaftlicher Sicht Impulse für die kontinuierliche Verbesserung des IKT-Risikomanagementrahmens zu liefern?
Die evolving systems consulting GmbH hat ein Tool entwickelt, in dem die Anforderungen der DORA mit den dazugehörigen Anforderungen aus den Delegierten Verordnungen und Durchführungsverordnungen thematisch zusammengeführt und so strukturiert werden, dass daraus nicht nur die DORA-Compliance insgesamt, sondern auch Optimierungspotenziale innerhalb einzelner Themengebiete identifiziert und diesbezügliche Verbesserungen im Zeitablauf nachvollziehbar dokumentiert werden können.
Aggregation der regulatorischen Anforderungen in Domänen und Sub-Domänen
Zu diesem Zweck wurden die DORA-Anforderungen in sieben Hauptthemen (Domänen) eingeteilt, von denen jede Domäne wiederum in mehrere Unterthemen (Sub-Domänen) unterteilt ist. Die Domänen und ein Beispiel zu der Unterteilung der Domäne „IKT-Risikomanagement“ in Sub-Domänen gehen aus der Abbildung 1 hervor.

Der Vorteil dieser Vorgehensweise ist, dass eine thematische Zusammenfassung von Anforderungen in Domänen und Sub-Domänen dem Nutzer einen Überblick über alle Aspekte eines Themas verschafft, auch wenn diese in unterschiedlichen Verordnungen geregelt sind. Ein Beispiel dafür sind Anforderungen an die Überwachung und Steuerung von IKT-Drittdienstleistern. Dabei können leicht die in der DV (EU) 2024/1774 zum IKT-Risikomanagementrahmen enthaltenen Anforderungen an IKT-Drittdienstleister übersehen werden, da sie im Regelungstext versteckt sind. Aufgrund der thematischen Aggregation werden diese in dem Tool sachgerecht in der Domäne zum Drittbezugsmanagement und nicht in der Domäne zum IKT-Risikomanagement abgefragt.
Vorgehensweise zur Beurteilung der DORA-Compliance
Die Beurteilung der DORA-Compliance des Unternehmens erfolgt anhand der CMMI-Methodik durch die Einschätzung des Umsetzungsstands und des Reifegrads der Ist-Prozesse. Für beide Parameter wird eine mehrstufige Notenskala verwendet, die beim Umsetzungsstand auch „n/a“ für „nicht anwendbar“ umfasst, um z. B. die Anforderungen an Thread Led Penetration Testings (TLPT), die nur relativ wenige Institute betrifft, aussteuern zu können.
Im Zusammenhang mit der Beurteilung des Umsetzungsstands sehen die Konventionen des Modells vor, dass bei einem Umsetzungsstand von 2 oder darunter Maßnahmen vereinbart werden müssen, die bis zu einem vorgegebenen Termin umzusetzen sind. Bei einem Umsetzungsstand von 3 können Maßnahmen optional vereinbart werden, sofern dies angebracht erscheint. Diese Konvention trägt dazu bei, dass das Beurteilungstool zu einem Kontrollinstrument wird, das eine kontinuierliche Verbesserung anstößt und nachvollziehbar macht.
Ergebnisdarstellung und -beurteilung auf Ebene der Sub-Domänen
Da das Tool sowohl den Umsetzungsstand als auch Reifegrad für zwei Beurteilungsperioden (in der Regel laufendes Jahr und Vorjahr) aufzeigt, kann die Entwicklung der DORA-Compliance sowohl im Zeitverlauf als auch auf Ebene der Domänen und Sub-Domänen nachvollzogen werden. Für jede Domäne ergibt sich nach Abschluss der Beurteilung eine Übersicht in Form eines Netzdiagramms, das beide v.g. Analysezwecke bedient (siehe Abbildung 2).

Anhand dieser Übersicht, die für jede Domäne erstellt wird, können sowohl erforderliche Projekte oder Linientätigkeiten nachvollziehbar begründet werden (weil der Umsetzungsstand einer Sub-Domäne unterhalb des angestrebten Wertes oder des Durchschnitts anderer Sub-Domänen liegt) als auch die durch Projekte oder Einzelmaßnahmen erzielten Erfolge dokumentiert werden.
Darstellung und -beurteilung der DORA-Compliance für die Managementsicht
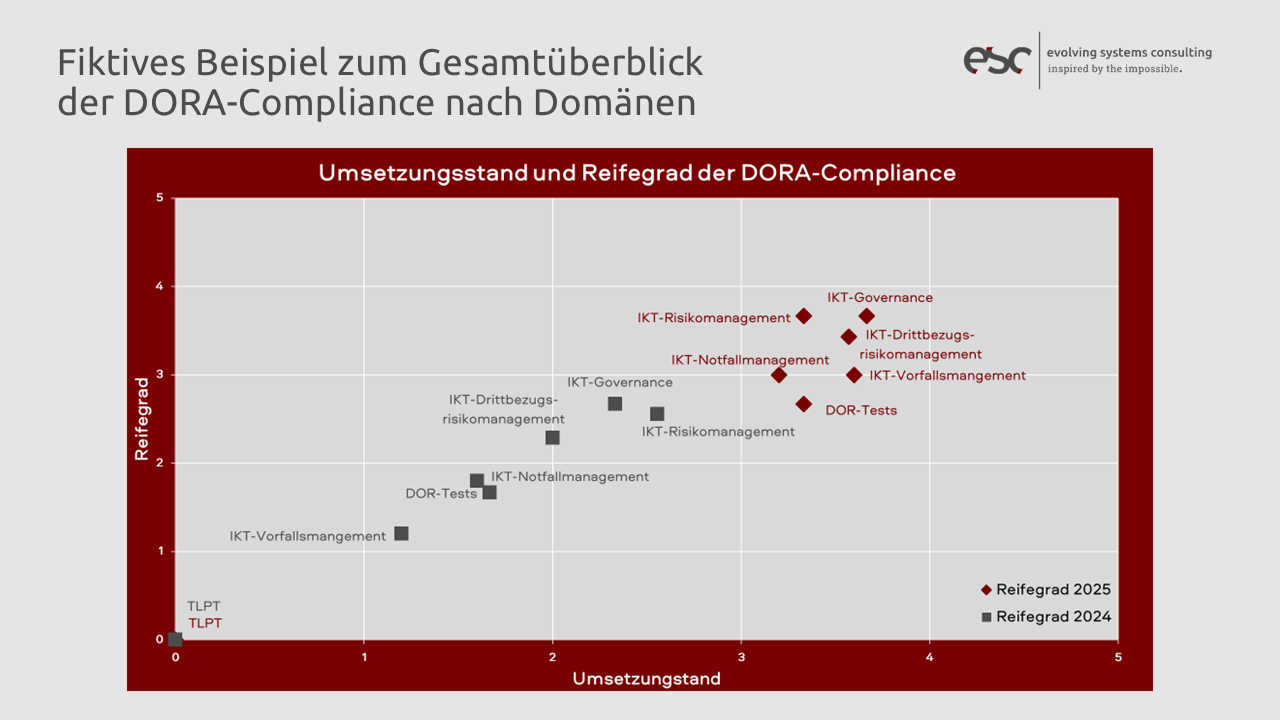
Die Mittelwerte der Umsetzungsstände sowie der Reifegrad einer Sub-Domäne werden zu einem Ergebnis je Domäne aggregiert, das wiederum in ein Gesamtergebnis für das Unternehmen eingeht. Da auf Domänenebene auch Reifegrade vorliegen, bietet sich eine Darstellung als Punktewolke an, die den Reifegrad und Umsetzungsstand jeder Domäne für das aktuelle Jahr und das Vorjahr aufzeigt (siehe Abbildung 3). Der Umsetzungsstand wird dabei auf der x-Achse, der Reifegrad auf der y-Achse abgetragen.
Das vorgestellte Tool zur Beurteilung der DORA-Compliance kann auch unterjährig als Dokumentationsmedium genutzt werden, wenn z. B. im quartalsweisen Abstand bereits abgeschlossene Maßnahmen eingetragen und davon betroffene Umsetzungsstände sowie Reifegrade aktualisiert werden.
Fazit
Neben der Erfüllung aufsichtlich vorgegebener Anforderungen, nämlich im jährlichen Bericht über die Überprüfung des IKT-Risikomanagementrahmens verlässliche und nachprüfbare Angaben zum Stand der DORA-Compliance machen zu können, bietet das Tool auch einen betriebswirtschaftlichen Mehrwert und zeigt sowohl Steuerungsimpulse als auch erzielte Erfolge auf. Es ist sowohl für die betroffenen Fachbereiche als auch die Geschäftsleitung und die Interne Revision nützlich. Anlass für den Einsatz dieses Tools ist zwar die Regulatorik, der Mehrwert für ein Finanzunternehmen ergibt sich jedoch im Rahmen der Steuerung und Optimierung der Prozesse zur Erfüllung der DORA-Anforderungen.
Das esc DORA-Compliance-Tool im Überblick
Erfahren Sie mehr über die Funktionen und Einsatzmöglichkeiten unseres DORA-Compliance-Tools.